YekroTech, eski, arızalı veya kullanım dışı kalan depolama medyalarındaki hassas verileri kurtarılamayacak şekilde imha etmek için yazılımsal, manyetik ve fiziksel imha süreçleri sunar.
Bilgi güvenliği, günümüzde şirketlerin ve kamu kurumlarının en önemli unsurlarından biridir. Teknolojinin hızla gelişmesi ile birlikte veri güvenliğimiz de paralel bir şekilde önem kazanmaktadır. Bilgi güvenliğinin en önemli bileşenlerinden biri ise güvenli veri imhasıdır.
Eski kullandığımız veya arızalanan cihazlarımızda çok önemli verilerimiz, kişisel bilgilerimiz veya kimsenin görmesini istemediğimiz ticari sırlarımız bulunabilir. Bu veriler yanlış ellere geçtiğinde finansal kayıp, itibar zedelenmesi, rekabet dezavantajı ve GDPR kapsamında ciddi uyumluluk riskleri doğurabilir.
Silinen Veriler Gerçekten Siliniyor mu?
İşletim sistemlerinin yapısı gereği, silinen veriler çoğu durumda fiziksel olarak hemen yok edilmez. Dosya yalnızca kullanıcı arayüzünden kaldırılır veya bulunduğu alan yeni veri yazılabilir olarak işaretlenir. Depolama aygıtlarının biçimlendirilmesi ya da formatlanması da tek başına kalıcı imha anlamına gelmez; genellikle yeni dosya yapısı oluşturulur.
İşletim sistemleri ve kullanılan uygulamalar, yüklenen verilerin geçici kopyalarını, önbelleklerini, günlük kayıtlarını veya yedek parçalarını oluşturabilir. Orijinal dosyalar kalıcı olarak silinmiş gibi görünse bile, bu kopyalar farklı sistem alanlarında kalabilir. Özellikle Windows sistemlerinde, mobil cihazlarda, SSD disklerde, yedekleme araçlarında ve bulut senkronizasyonlarında bu durum adli bilişim incelemelerinde sık karşılaşılan bir bulgudur.
Güvenli Veri İmha Nedir?
Güvenli veri imha, verilerin yetkisiz kişiler tarafından erişilemeyecek ve kurtarılamayacak şekilde kalıcı olarak yok edilmesidir. Bu işlem, medyanın türüne, verinin hassasiyetine ve yeniden kullanım ihtiyacına göre özel donanım, kontrollü prosedür ve profesyonel yazılımlar kullanılarak gerçekleştirilir.
Güvenli veri imhası, aşağıdaki nedenlerle kritik öneme sahiptir:
Kişisel verilerin korunması: GDPR kapsamındaki saklama süresi sınırlaması, silme hakkı ve veri güvenliği yükümlülükleri gereği kişisel verilerin ihtiyaç sona erdiğinde güvenli biçimde imha edilmesi gerekir.
Ticari sırların korunması: Rakiplerinizin veya yetkisiz kişilerin sözleşme, finans, Ar-Ge, müşteri ve operasyon verilerinize ulaşmasını engeller.
Yasal ve itibari risklerin azaltılması: Veri sızıntısı, denetim, tazminat talebi ve marka güveni kaybı gibi sonuçlara yol açabilir. Kontrollü imha bu riskleri düşürür.
Çevresel sorumluluk: E-atıkların güvenli ve takip edilebilir şekilde işlenmesi, çevreye verilen zararı azaltır.
YekroTech olarak hassas verilerin korunması, yasal uyumluluk ve kurum itibarının sürdürülebilirliği için güvenli veri imha hizmeti sunuyoruz. İmha sürecinde amaç, yalnızca dosyanın görünmez hale gelmesi değil, geri döndürülemez biçimde ortadan kaldırılmasıdır.
Veri İmha Yöntemleri
Veri imha, hassas bilgilerin yetkisiz kişiler tarafından erişilemeyecek ve kurtarılamayacak şekilde kalıcı olarak yok edilmesidir. En yaygın kullanılan üç yöntem şunlardır:
1. Fiziksel İmha
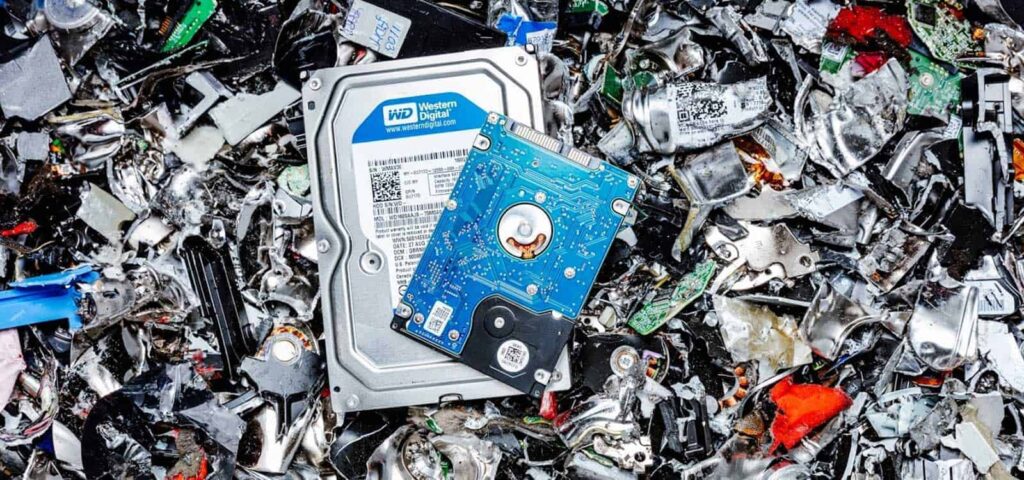
Veri içeren depolama aygıtları fiziksel olarak parçalanır, öğütülür, delinir, yakılır veya kontrollü geri dönüşüm süreçlerine alınır. Bu yöntem, medyanın yeniden kullanılmayacağı durumlarda en yüksek güvenlik seviyesini sağlar.
2. Yazılımsal İmha
Özel yazılımlar kullanılarak depolama aygıtının üzerine güvenli desenler veya rastgele veriler yazılır. Bu işlem mevcut verileri okunamaz hale getirir ve medya yeniden kullanılacaksa uygun bir seçenektir.
3. Manyetik Alan ve PCB Üzerinden İmha
Manyetik depolama aygıtları güçlü manyetik alanla bozularak veya kontrol kartı ve elektronik bileşenleri hedeflenerek kullanılamaz hale getirilir. Özellikle hard disk gibi manyetik medyalarda etkili bir yöntemdir.
Hangi Yöntem Kullanılmalıdır?
Seçilecek yöntem, imha edilecek verilerin hassasiyetine, veri miktarına, medyanın türüne, yeniden kullanım ihtiyacına ve bütçeye bağlıdır. En yüksek güvenlik seviyesi için fiziksel imha tercih edilir. Manyetik alan ve PCB kart üzerinden imha ise hard disk gibi manyetik depolama aygıtları için uygun bir yöntemdir.
Güvenli veri imhası için en önemli sorulardan biri, imha edilen medyanın yeniden kullanılıp kullanılmayacağıdır. Yeniden kullanılacak cihazlarda doğrulanabilir yazılımsal imha, kullanım dışı kalacak cihazlarda ise fiziksel veya manyetik imha tercih edilir. YekroTech, cihaz türüne ve risk seviyesine göre bu kararı teknik analizle netleştirir.
GDPR Kapsamında Veri İmha Yükümlülükleri
Avrupa Birliği Genel Veri Koruma Tüzüğü (GDPR), kişisel verilerin yalnızca belirli, meşru ve gerekli amaçlarla işlenmesini; ihtiyaç sona erdiğinde ise güvenli biçimde silinmesini veya anonimleştirilmesini öngörür. Veri imha süreci, özellikle aşağıdaki GDPR ilkeleriyle ilişkilidir:
Madde 5 - Saklama süresi sınırlaması: Kişisel veriler, işlendikleri amaç için gerekli olandan daha uzun süre tutulmamalıdır. Süre dolduğunda güvenli silme veya anonimleştirme planlanmalıdır.
Madde 17 - Silme hakkı: Veri sahibi, belirli şartlar altında kişisel verilerinin silinmesini talep edebilir. Amaç sona erdiğinde, rıza geri çekildiğinde veya veri hukuka aykırı işlendiğinde silme yükümlülüğü doğabilir.
Madde 25 - Tasarım ve varsayılan olarak veri koruma: Kurumlar, veri yaşam döngüsünü en baştan planlamalı; toplama, saklama, erişim ve imha süreçlerini veri minimizasyonu yaklaşımıyla kurmalıdır.
Madde 32 - İşleme güvenliği: Verilerin yetkisiz erişime, kayba, değiştirilmeye veya hukuka aykırı imhaya karşı uygun teknik ve organizasyonel önlemlerle korunması gerekir.
Madde 30 - Kayıt tutma ve hesap verebilirlik: İmha kararları, uygulanan yöntem, tarih, sorumlu kişi ve sonuç raporu denetlenebilir şekilde kayıt altına alınmalıdır.
Bu kapsamda şirketler ve kamu kurumları, verilerin işlenme amacı sona erdiğinde, veri sahibinin geçerli bir silme talebi bulunduğunda, rıza geri çekildiğinde, veriler hukuka aykırı işlendiğinde veya güvenli saklama koşulları sürdürülemediğinde kişisel verileri güvenli şekilde imha etmelidir.
GDPR yükümlülüklerine uyulmaması idari para cezalarına, veri sahiplerinin tazminat taleplerine, denetim süreçlerine ve kurum itibarının zedelenmesine yol açabilir. Bu nedenle imha işleminin geri döndürülemez, belgelendirilebilir ve kurum politikasına uygun şekilde yapılması gerekir.
Veri İmha Hizmeti Seçerken Dikkat Edilmesi Gerekenler
GDPR uyumluluğu: Hizmet sağlayıcının Avrupa veri koruma mevzuatına, kurum içi saklama politikalarına ve sektör gerekliliklerine uygun çalıştığından emin olun.
Güvenli altyapı: Veri taşıma, teslim alma, depolama ve imha süreçlerinin yetkili personel tarafından kontrollü ortamda yapılması gerekir.
Belgelendirme: İmha işleminin rapor, seri numarası ve yöntem bilgisi ile belgelendirilmesi denetimlerde önem taşır.
Müşteri memnuniyeti: Referanslar, daha önce tamamlanan projeler ve kurumsal müşteri yorumları hizmet kalitesi hakkında fikir verir.
Fiyat karşılaştırması: Teklifte imha edilecek medya miktarı, yöntem, raporlama, taşıma ve ek hizmetlerin açıkça belirtilmesi gerekir.
Sözleşme: İmha edilecek verilerin kapsamı, yöntem, sorumluluklar, gizlilik şartları, teslim süreci ve fiyat net biçimde yazılmalıdır.
Verilerinizin güvenliğini ve yasal uyumluluğu korumak için profesyonel güvenli veri imha hizmeti almanız son derece önemlidir. YekroTech olarak üç farklı yöntemle ve uzman ekibimizle hassas verilerinizi güvenle yok etmenize yardımcı oluyoruz.
Güvenli veri imha sürecinizi planlayalım
Cihaz türünü ve veri hassasiyetini paylaşın; YekroTech ekibi sizin için uygun imha yöntemini netleştirsin.